
Finanza
AI Act
Inventario e classificazione AI Act
Scenario tipico: censimento dei sistemi AI usati da un intermediario finanziario, verifica dei ruoli e degli obblighi per lo scoring del credito.
Aiutiamo aziende, enti pubblici e organizzazioni a governare, valutare e proteggere i sistemi di intelligenza artificiale: inventario e classificazione secondo l'AI Act, gestione del rischio, test di sicurezza su LLM e applicazioni RAG. Con le competenze di cybersecurity, NIS2 e SOC che servono a sostenerli.
La nostra priorità è l'AI: governance, conformità all'AI Act e sicurezza dei sistemi. Su questa base portiamo le competenze di cybersecurity che servono a sostenerla.
Mappiamo asset, dati e modelli AI per disegnare la superficie d'attacco reale.
Analisi automatizzata e penetration test guidati da agenti intelligenti.
Implementiamo controlli, SOC autonomo e policy AI Act compliant.
Monitoraggio H24, retraining dei modelli e report esecutivi mensili.
Scenario tipico: censimento dei sistemi AI usati da un intermediario finanziario, verifica dei ruoli e degli obblighi per lo scoring del credito.
Scenario tipico: prompt injection e verifica dei permessi su un assistente interno che risponde usando la documentazione aziendale.
Scenario tipico: verifica dell'ambito, gap analysis e procedura di notifica degli incidenti per un'azienda manifatturiera.
"Usiamo l'AI in diversi reparti, ma nessuno sa esattamente quali sistemi e con quali dati. Da dove partiamo?"
"Il nostro assistente interno risponde usando documenti riservati: come verifichiamo che non li mostri alle persone sbagliate?"
"Il sistema che usiamo per selezionare i candidati rientra tra quelli ad alto rischio dell'AI Act?"
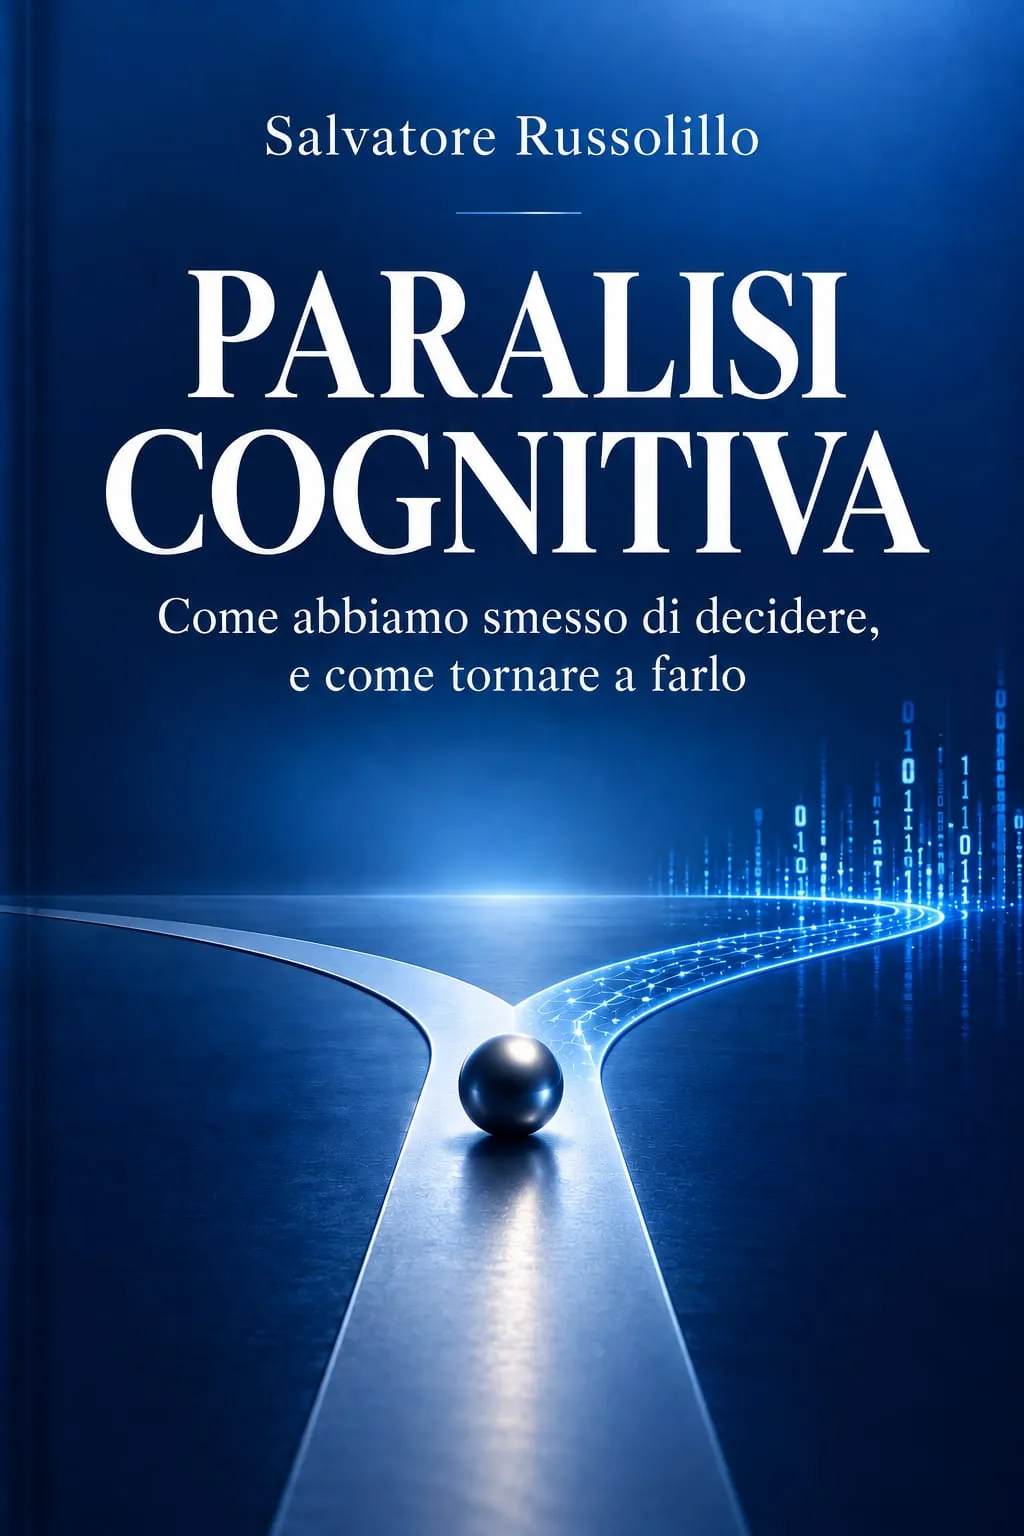
Come abbiamo smesso di decidere, e come tornare a farlo. Il saggio di Salvatore Russolillo sulla delega alle macchine e sulla supervisione umana dell'intelligenza artificiale.
Scopri il libroUtilizziamo cookie tecnici e analitici anonimi per migliorare l'esperienza. Nessuna profilazione marketing senza il tuo consenso esplicito. Leggi la Cookie Policy.